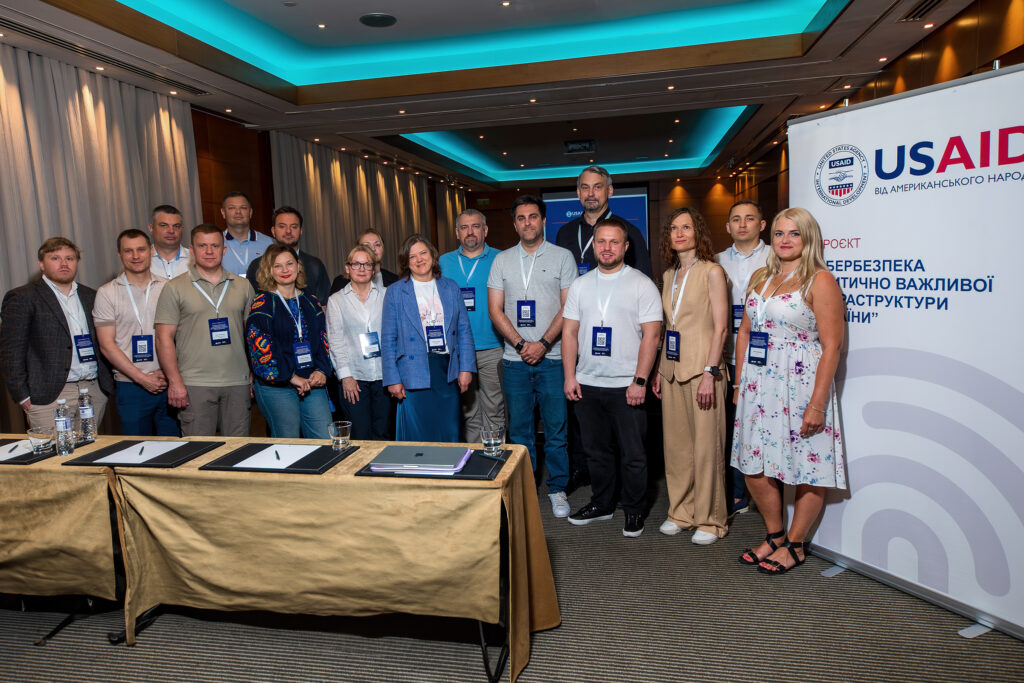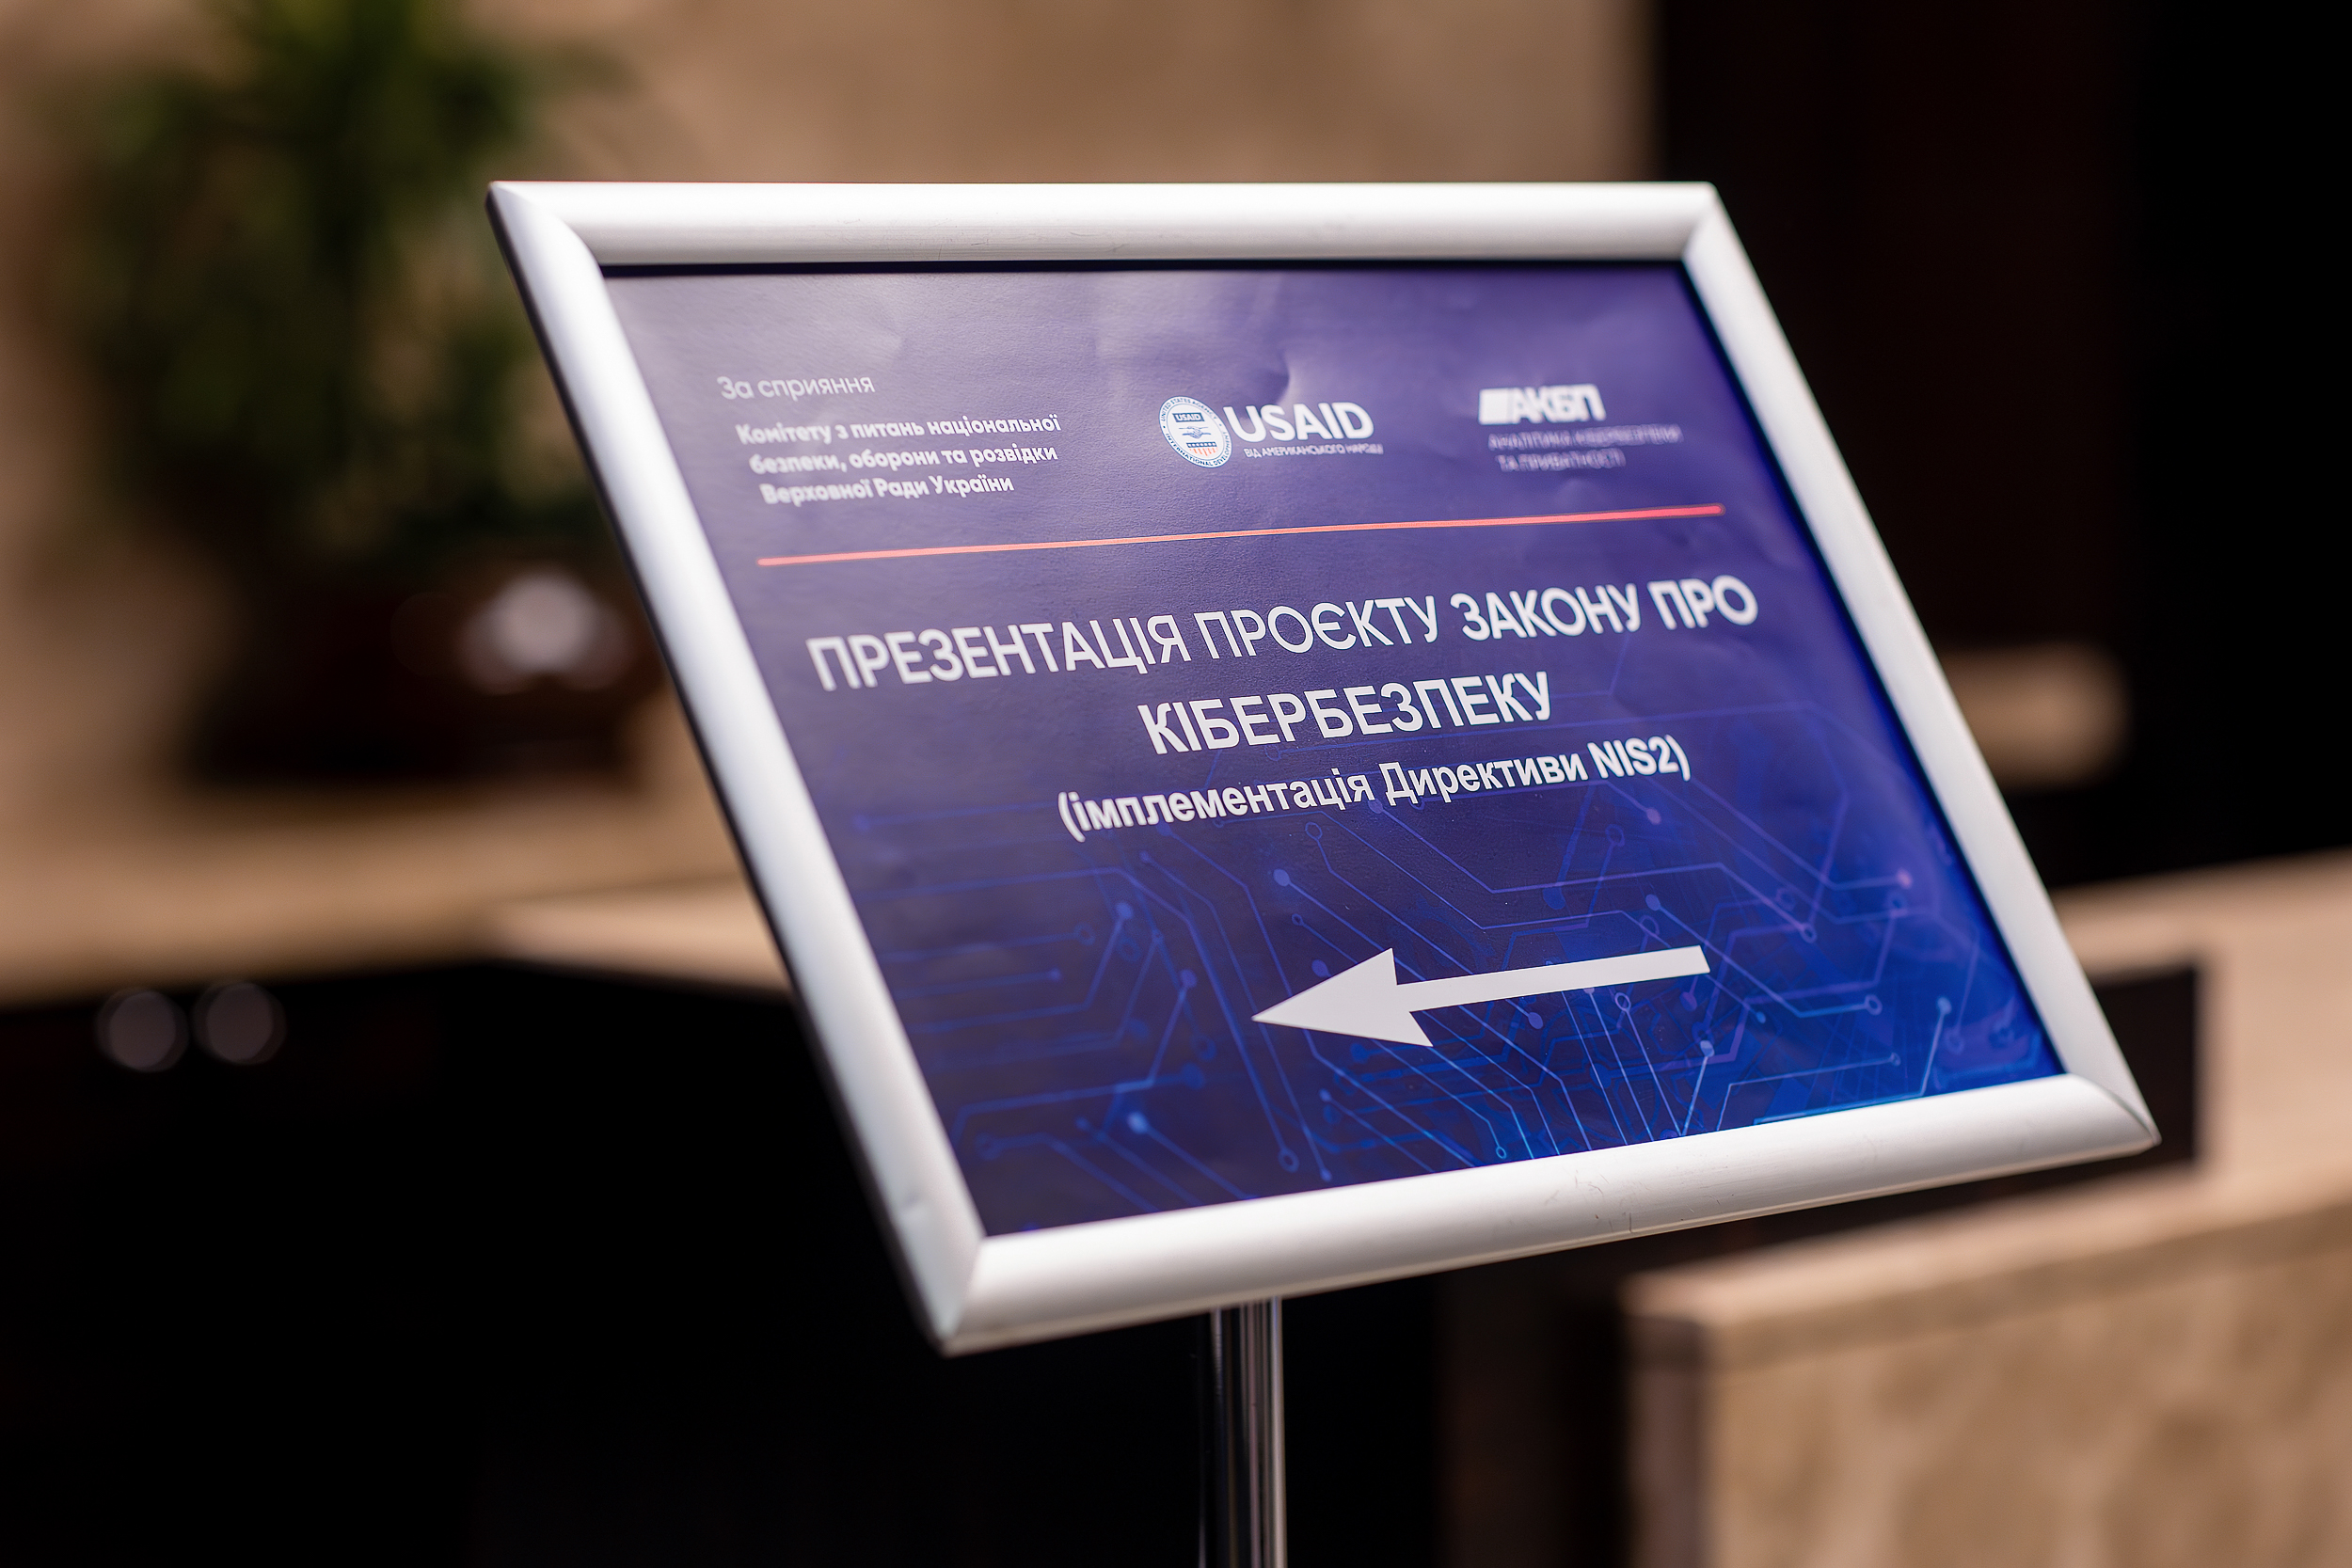
Le 17 septembre, la société « Analytique en cybersécurité et vie privée » a organisé une discussion sur le deuxième projet de loi élaboré par notre équipe, relatif à la réglementation normative et juridique des mesures visant à garantir un niveau élevé de cybersécurité des infrastructures numériques et autres infrastructures critiques de l'Ukraine.
Le projet de loi met en œuvre la directive (UE) 2022/2555 concernant des mesures destinées à assurer un niveau élevé commun de cybersécurité (directive NIS 2), et il est d'ores et déjà important, car les services de confiance électroniques et les services de communications électroniques doivent devenir une partie intégrante du marché unique numérique de l'UE, auquel l'Ukraine souhaite adhérer avant même son adhésion à l'UE.
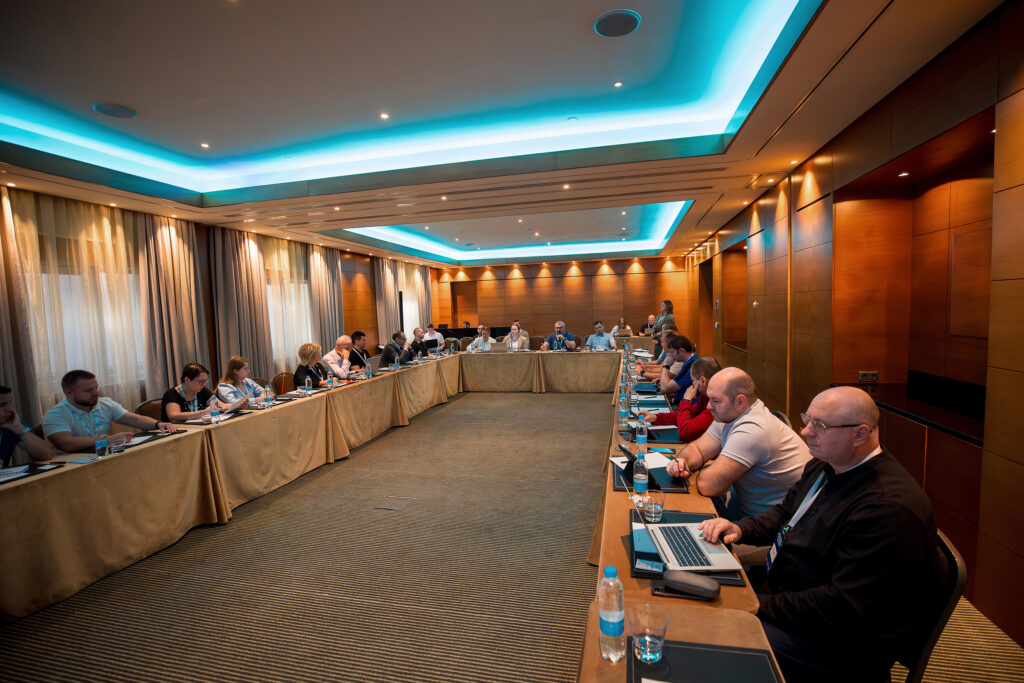
La discussion s'est déroulée dans le cadre de l'activité de subvention « Rapprochement de la législation ukrainienne en matière de régulation des infrastructures critiques et de cybersécurité avec la législation de l'UE », mise en œuvre par la société « Analytique en cybersécurité et vie privée » avec le soutien du projet USAID « Cybersécurité des infrastructures critiques de l'Ukraine ».
Les participants à la discussion, également soutenue par la commission de la Verkhovna Rada d'Ukraine chargée des questions de sécurité nationale, de défense et de renseignement, ont examiné des questions importantes qui doivent être résolues avant le dépôt de ce projet de loi pour enregistrement à la VRU.
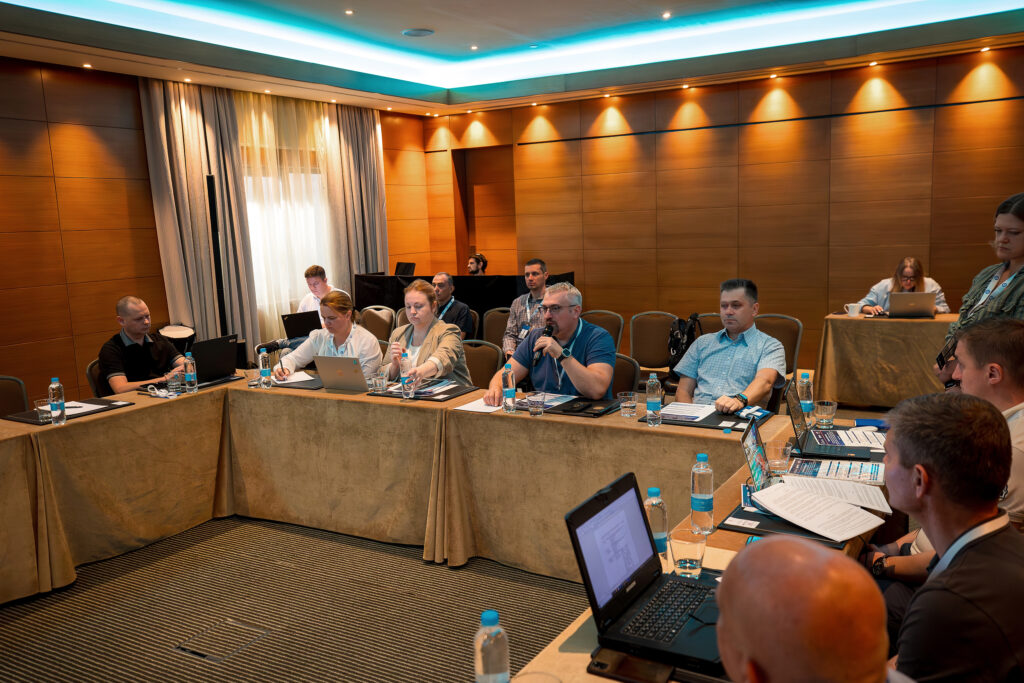
Il s'agit avant tout des questions suivantes :
- Est-il opportun de présenter dans une nouvelle rédaction la loi d'Ukraine « Sur les principes fondamentaux de la garantie de la cybersécurité de l'Ukraine » ?
- Le statut et les pouvoirs de l'organe compétent dans le domaine de la cybersécurité
- Est-il opportun de reconnaître comme ayant perdu sa validité la loi d'Ukraine « Sur la protection de l'information dans les systèmes d'information et de communication » ?
- La réforme du système de confirmation de la conformité de la sécurité du système de protection de l'information dans les systèmes d'information et de communication des registres électroniques publics est-elle nécessaire – en passant de la construction d'un système global de protection de l'information à un système de certification et d'évaluation de la conformité ?
- La corrélation entre les exigences en matière de garantie de la cybersécurité et les exigences applicables aux opérateurs de services dans le domaine de la garantie de la cybersécurité
- La procédure d'organisation du contrôle (de la surveillance) de l'État
- L'opportunité de réduire ou d'allonger les délais d'entrée en vigueur des dispositions de la loi
- et d'autres questions tout aussi critiques et importantes.
Ont pris part à la discussion d'experts des représentants : de la commission de la VRU chargée des questions de sécurité nationale, de défense et de renseignement, du Conseil de la sécurité nationale et de la défense, des rédacteurs, de l'organe compétent dans le domaine de la protection des infrastructures critiques, des régulateurs, des ministères compétents, des opérateurs d'infrastructures numériques et autres infrastructures critiques.
Le dialogue d'experts sur l'appui normatif et juridique à la cybersécurité des infrastructures numériques et autres infrastructures critiques, compte tenu de la perspective d'intégration à l'UE, contribuera à l'élaboration d'une politique commune, au développement du partenariat public-privé et aidera à préparer les modifications nécessaires à la construction de mesures visant à garantir un niveau élevé de cybersécurité des infrastructures critiques conformément à la réglementation européenne.
Les résultats de la discussion, les thèses clés et les documents proposés à la discussion sont disponibles via ce lien.